KB::CTF —— Misc
注意:产生的文件和脚本均放在当前目录下的img文件夹里
1、安全杂项-1-base-png
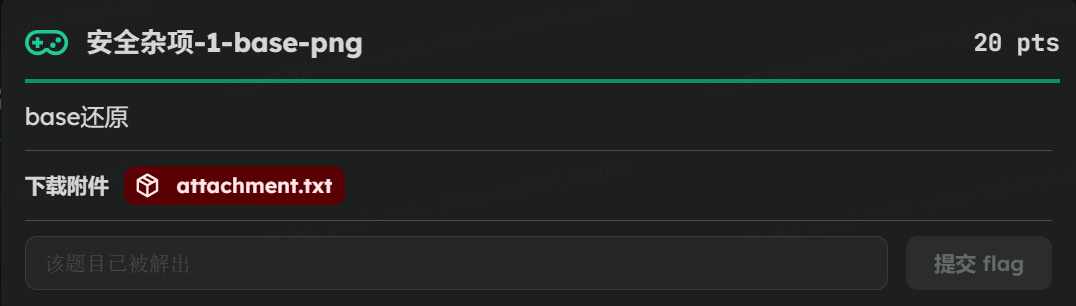
下载附件attachment.txt
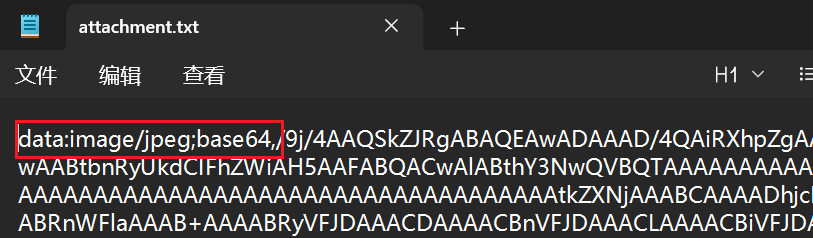
根据题目提示和附件内容提示猜测应该是图片的base64编码
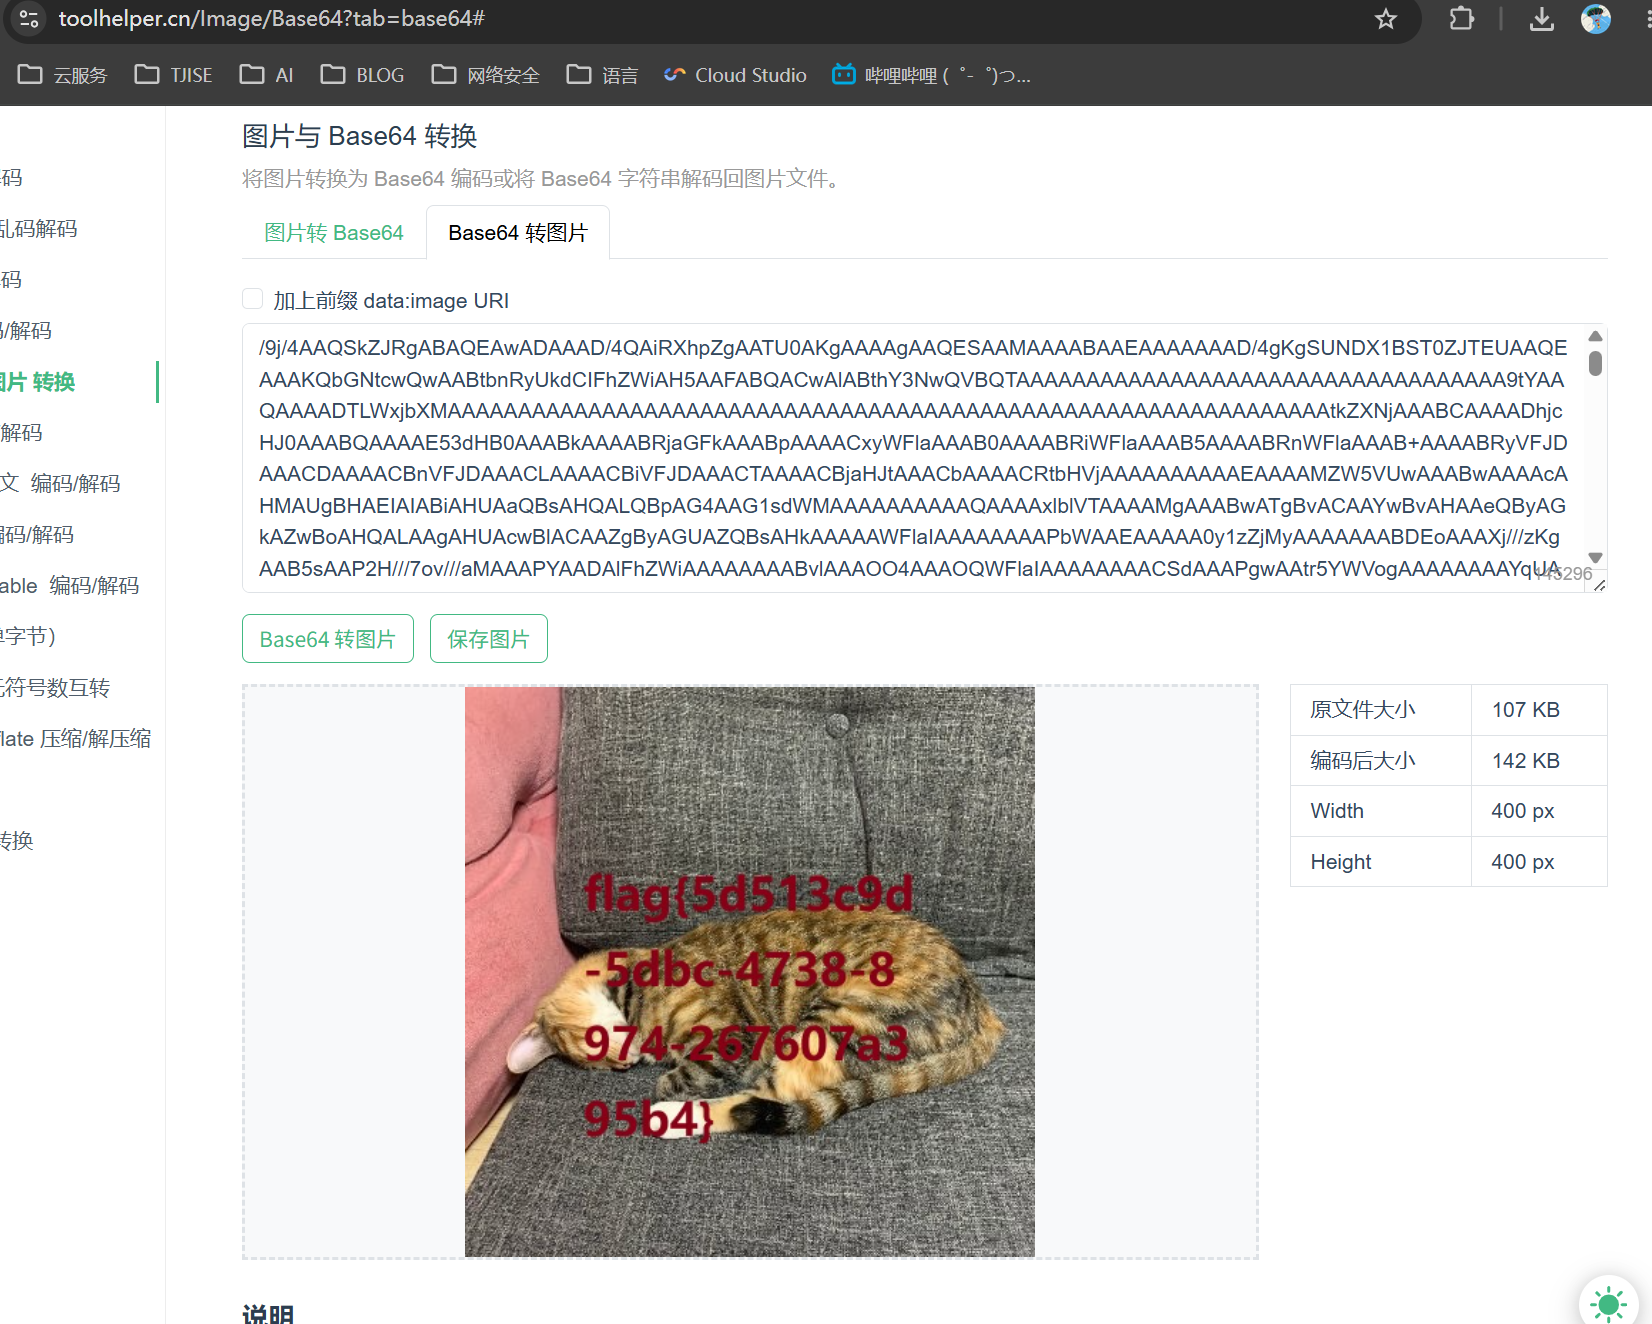
使用解码工具直接获取flag
2、安全杂项-10-rotB
看题目,直接给了个和flag格式很接近的一段字母 synt{ebg_rap0qvat}
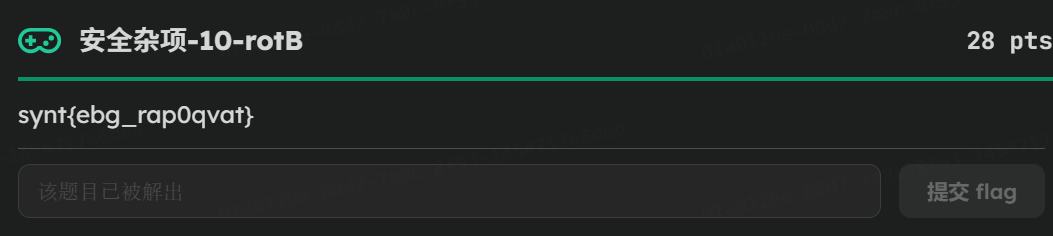
猜测可能是凯撒编码
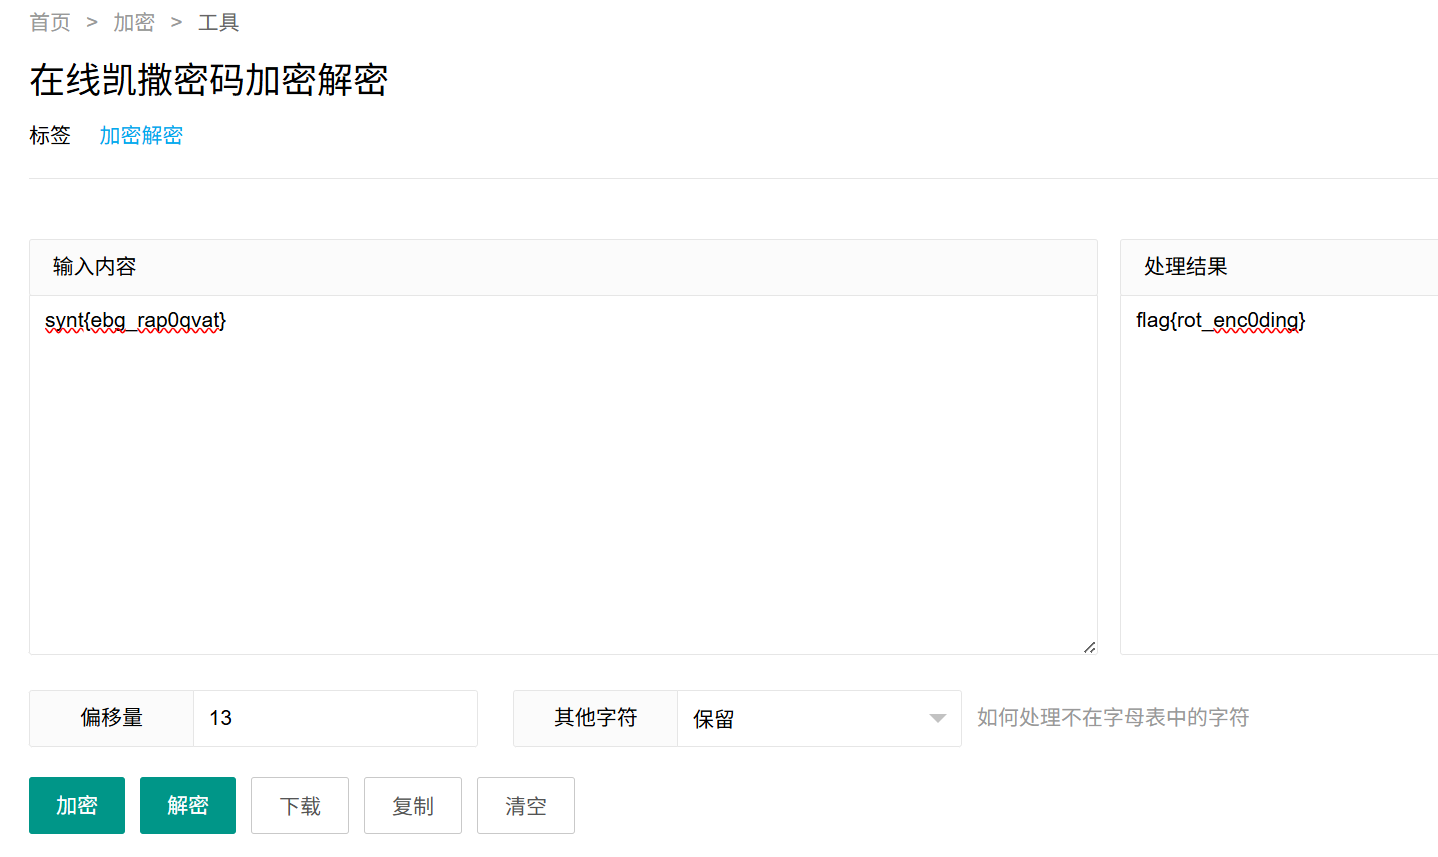
rot → ROT13 加密 → ebg
ding → ROT13 加密 → qvat
说明偏移量为13
借助加解密工具获取flag
3、安全杂项-2-与佛论禅
这一关有点离谱,没想到佛语还能加密
百度了解到佛语还能加密之后,去到与佛论禅
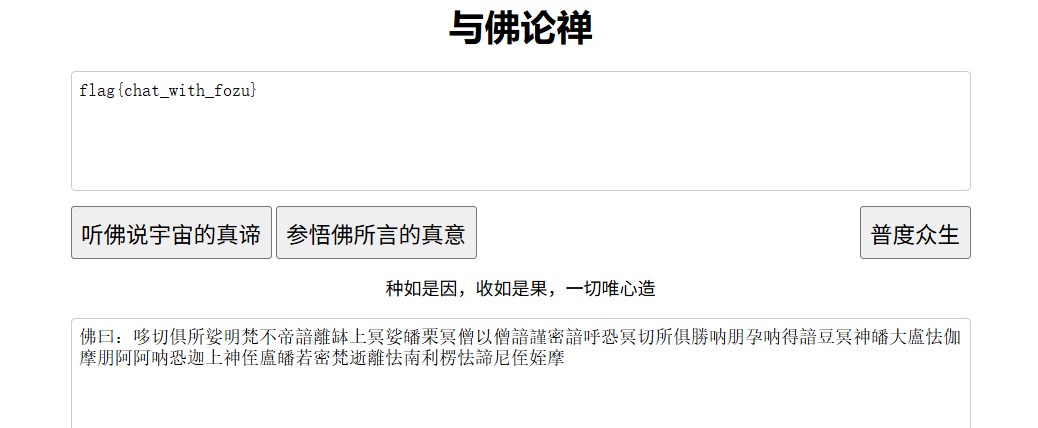
将下载的南无阿弥佗佛.txt打开解密得到flag。注意:在下边的输入框输入
4、安全杂项-3-img
依旧先下载附件attachments.jpg
打开是一张图片,不对,应该是图片码
把jpg改成txt试试,用npp打开,果然有flag
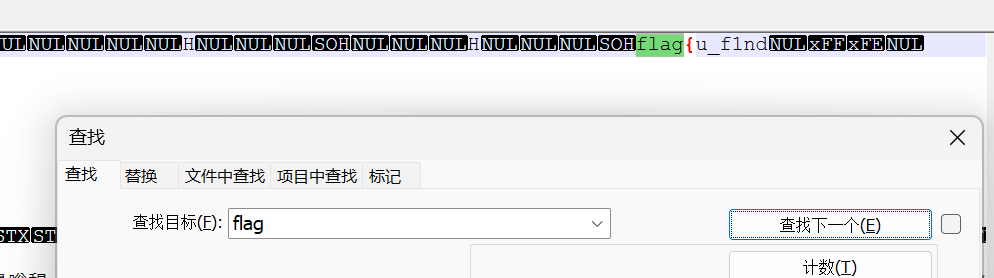
更改编码后获取flag{u_f1nd_1ttttt}
这里NUL是干扰字节
比如f l a g { u f 1 n d \x00 \xff \xfe \x00 1 t t t t t } 肉眼看:flag{u_f1nd【NUL xFF xFE NUL】_1ttttt}
5、安全杂项-4-复原
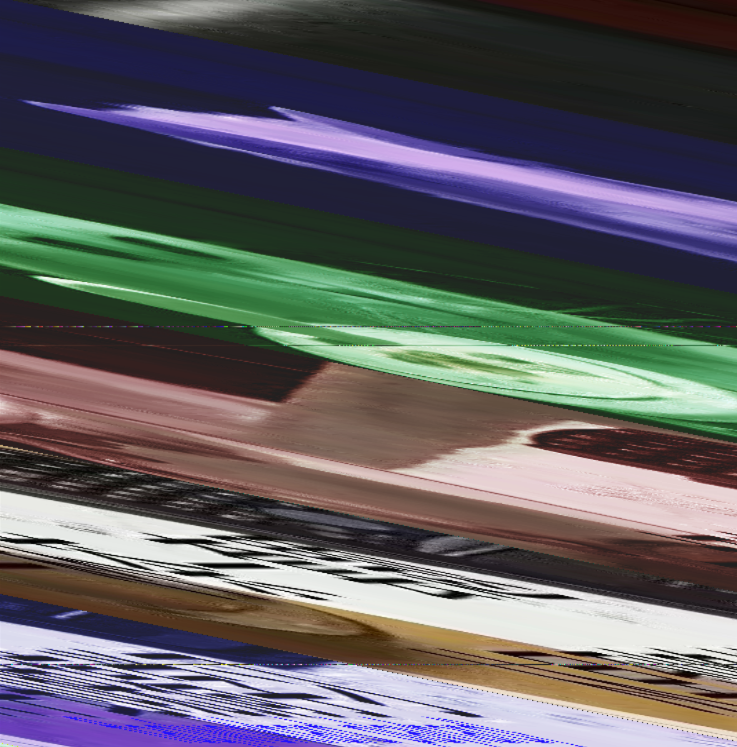
下载附件attachments.png,是一张宽高被修改的隐写图片
使用010Editor打开
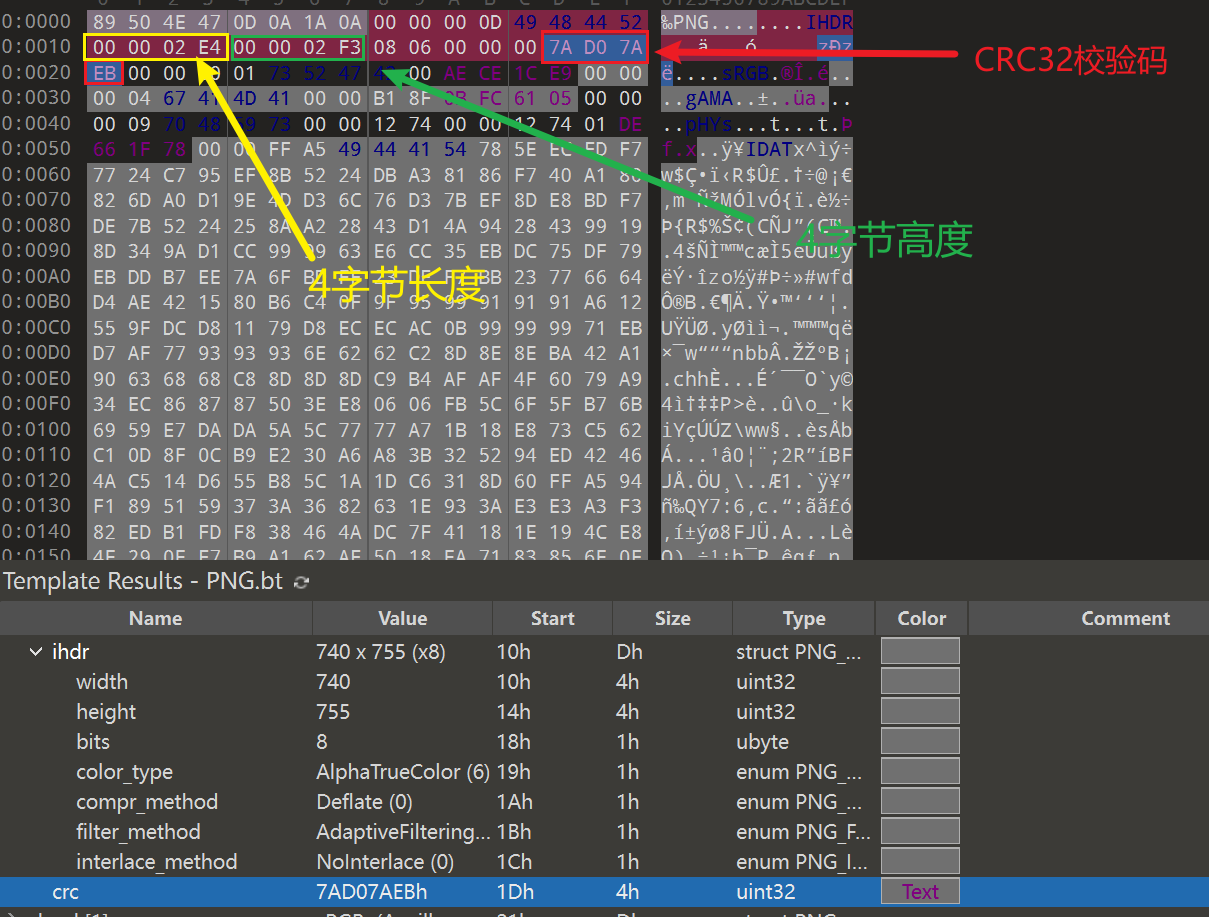
CRC由正确的宽和高计算得出,且未被篡改,使用脚本爆破
import zlib
import struct
with open("attachments.png","rb") as f:
data = f.read()
# IHDR块:偏移12开始:'IHDR' +13字节 +4字节CRC
ihdr_part = data[12:12+17]
real_crc = struct.unpack(">I",data[29:33])[0] #文件存储的原始CRC
# IHDR固定的后5字节(位深度、颜色类型等)
fixed = ihdr_part[12:17]
# 爆破,一般图片尺寸不会很大,限制范围
for w in range(1,2000):
for h in range(1,2000):
temp = b"IHDR" + struct.pack(">II",w,h) + fixed
if zlib.crc32(temp) == real_crc:
print(f"找到真实宽高 w={w},h={h}")
exit()
#找到真实宽高 w=745,h=757编辑宽、高复原得到隐写图片:
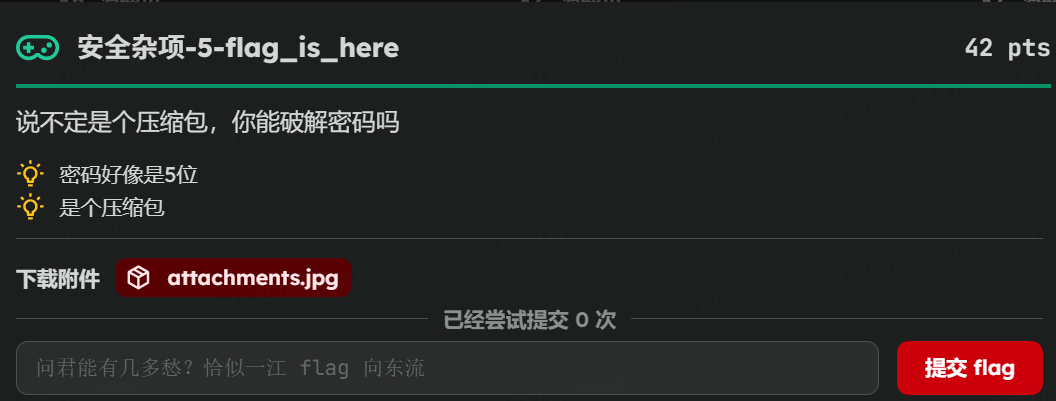
6、安全杂项-5-flag_is_here
给了两个提示
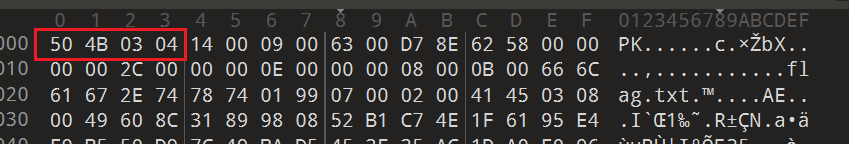
首先由50 4B 03 04判断压缩包为ZIP(PKZIP)
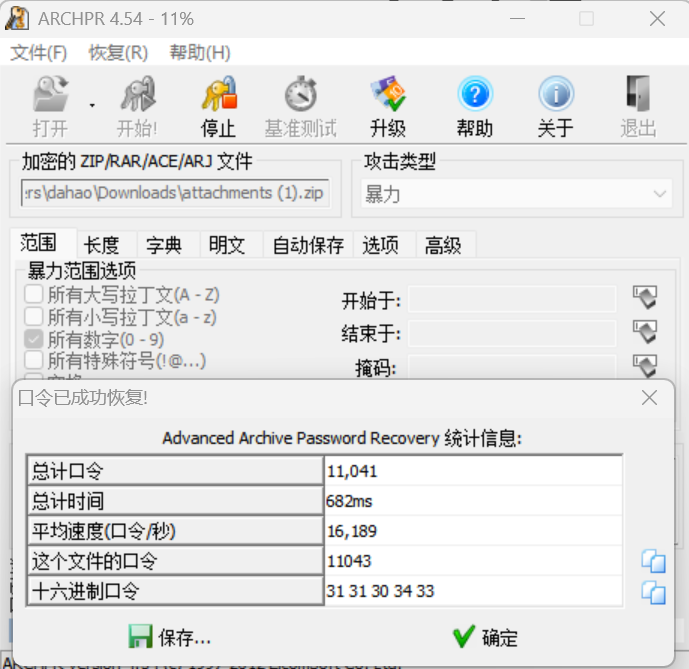
更改后缀使用ARCHPR爆破得到
7、安全杂项-5-流量分析
下载附件attachments.pcapng,使用Wireshark打开

找到flag关键字,猜测结果为flag{H9llo_Traffic}
8、安全杂项-6-brainfxxk
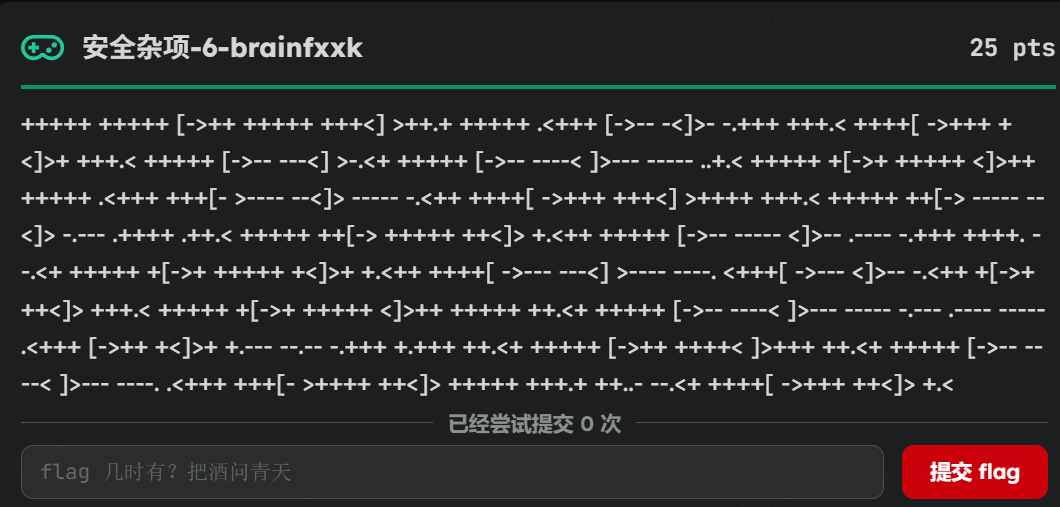
已经提示brainfuck编码,使用工具一把梭
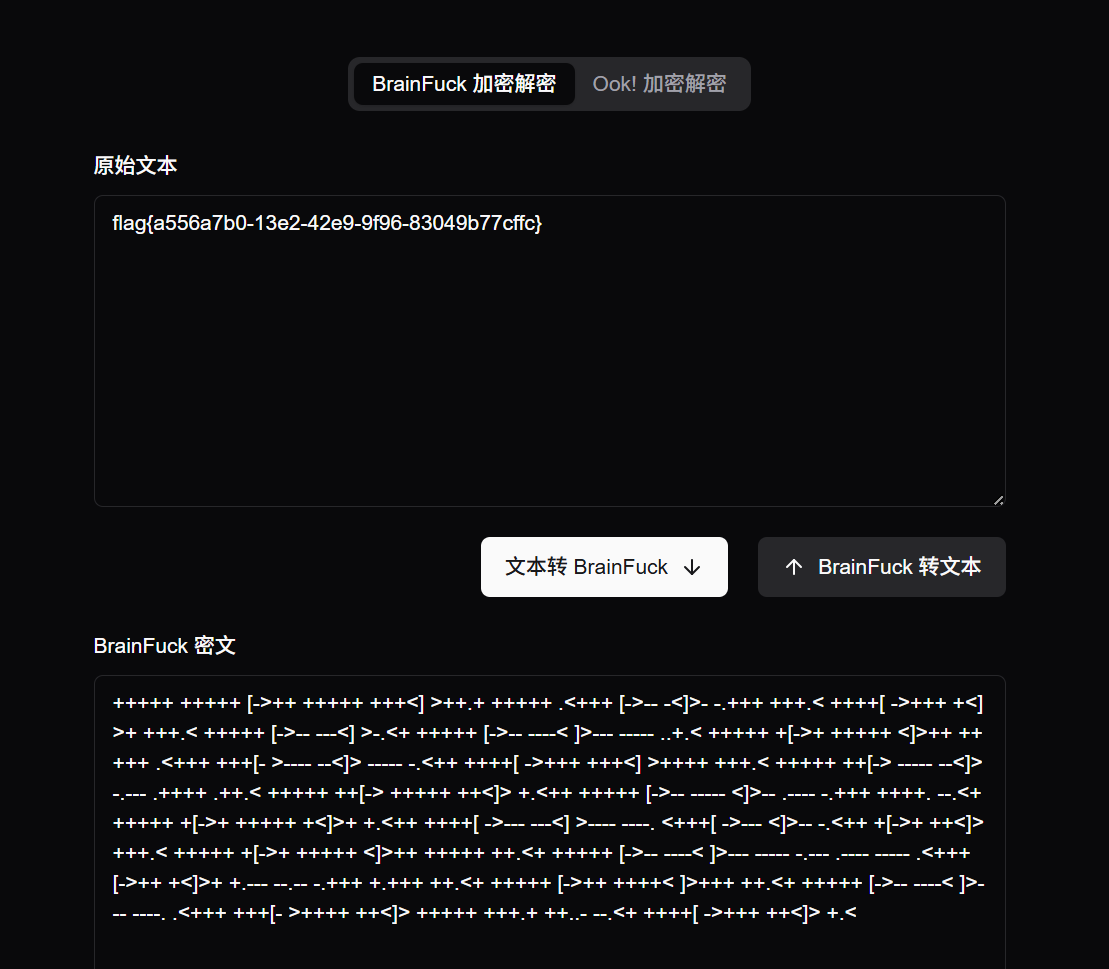
9、安全杂项-7-steg_rgb
题目提示RGB
使用Stegsolve打开图片,勾选 R G B 的 bit0 ,可以看到里面隐藏着ZIP压缩文件
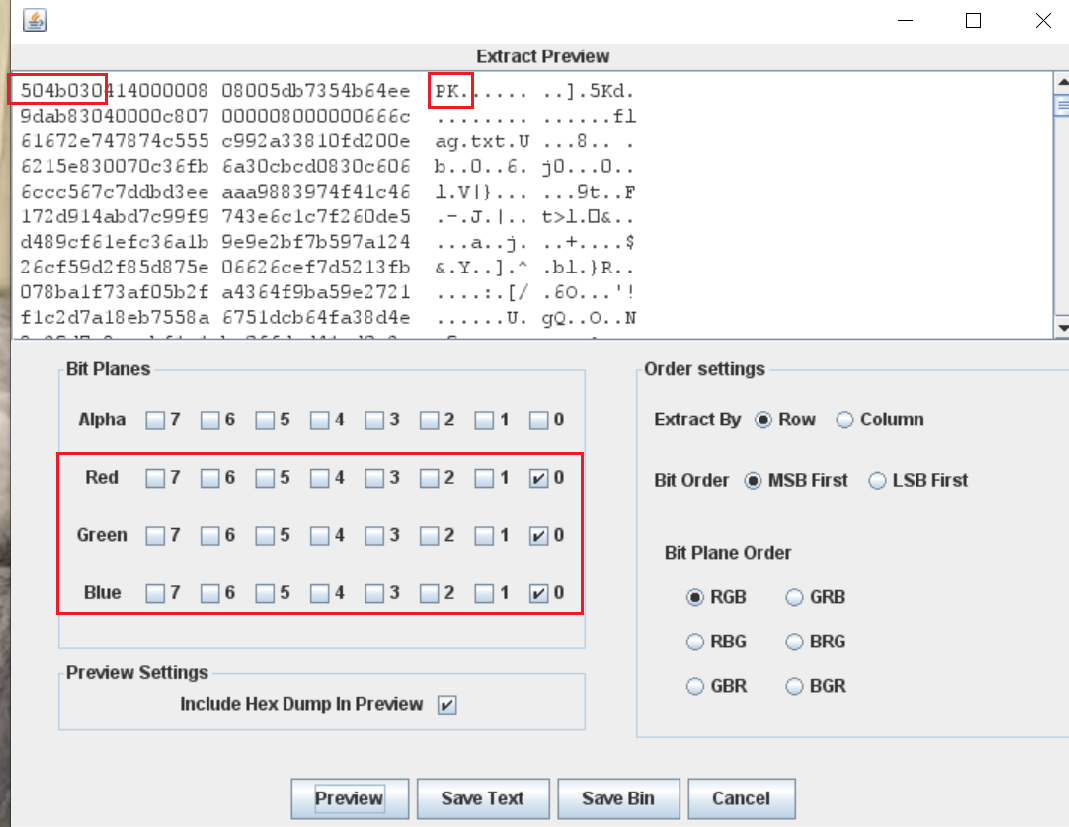
Save 为zip文件,解压拿到flag.txt
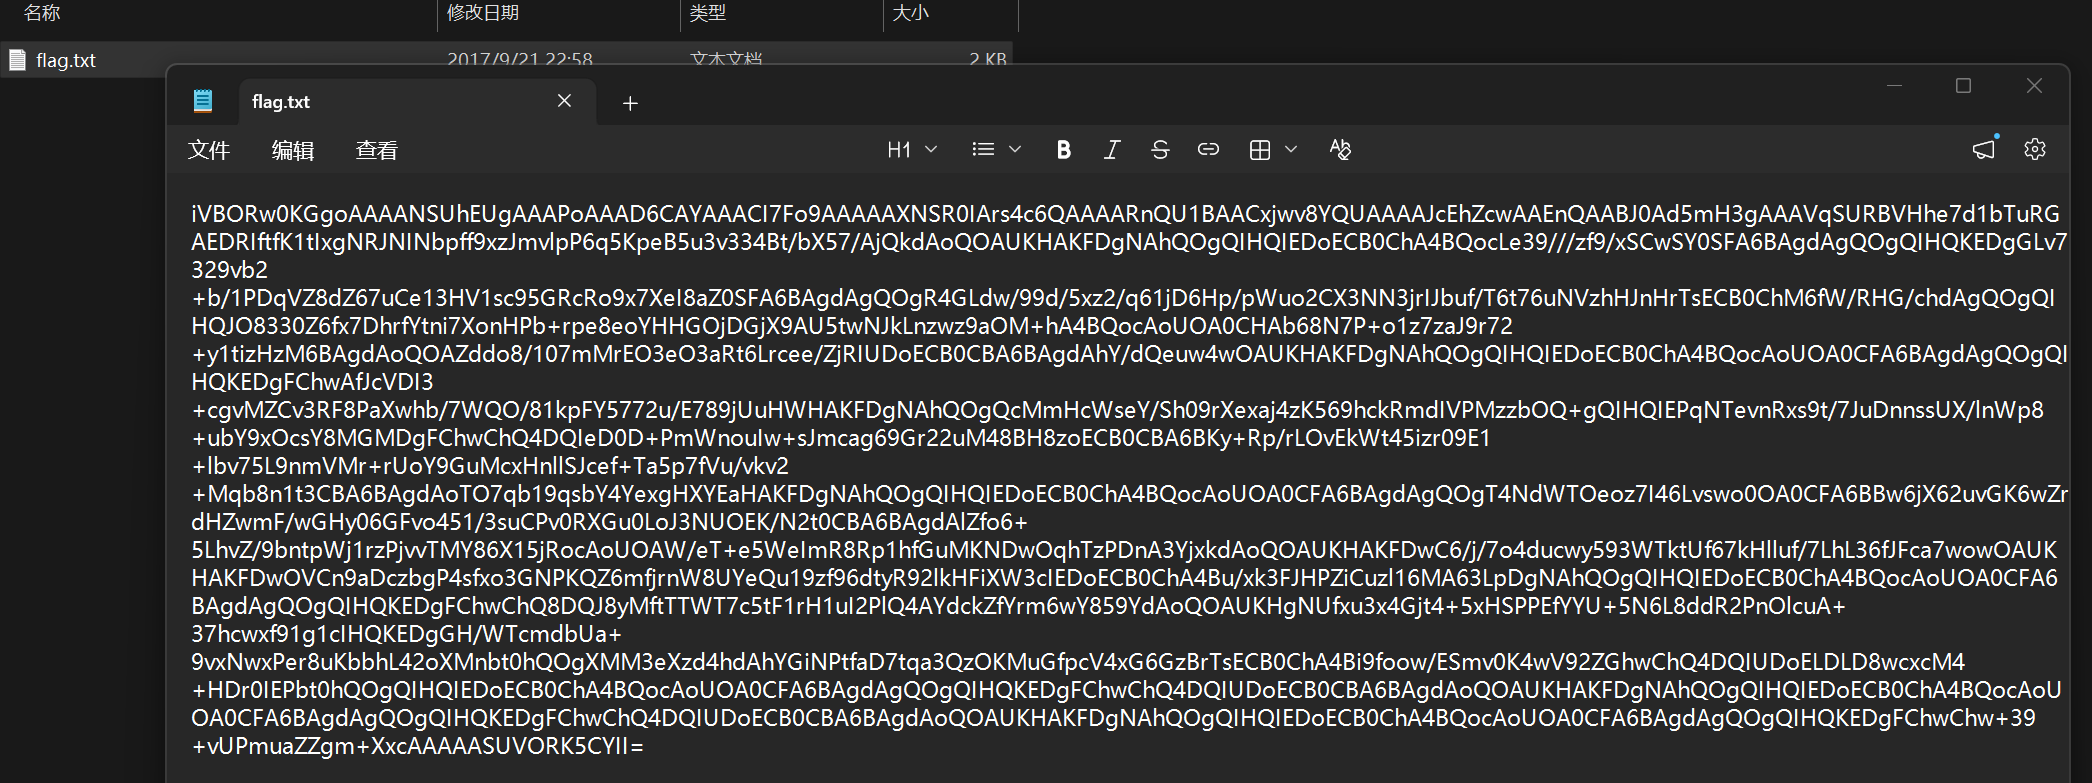
发现是base64编码,使用工具解码转为图片
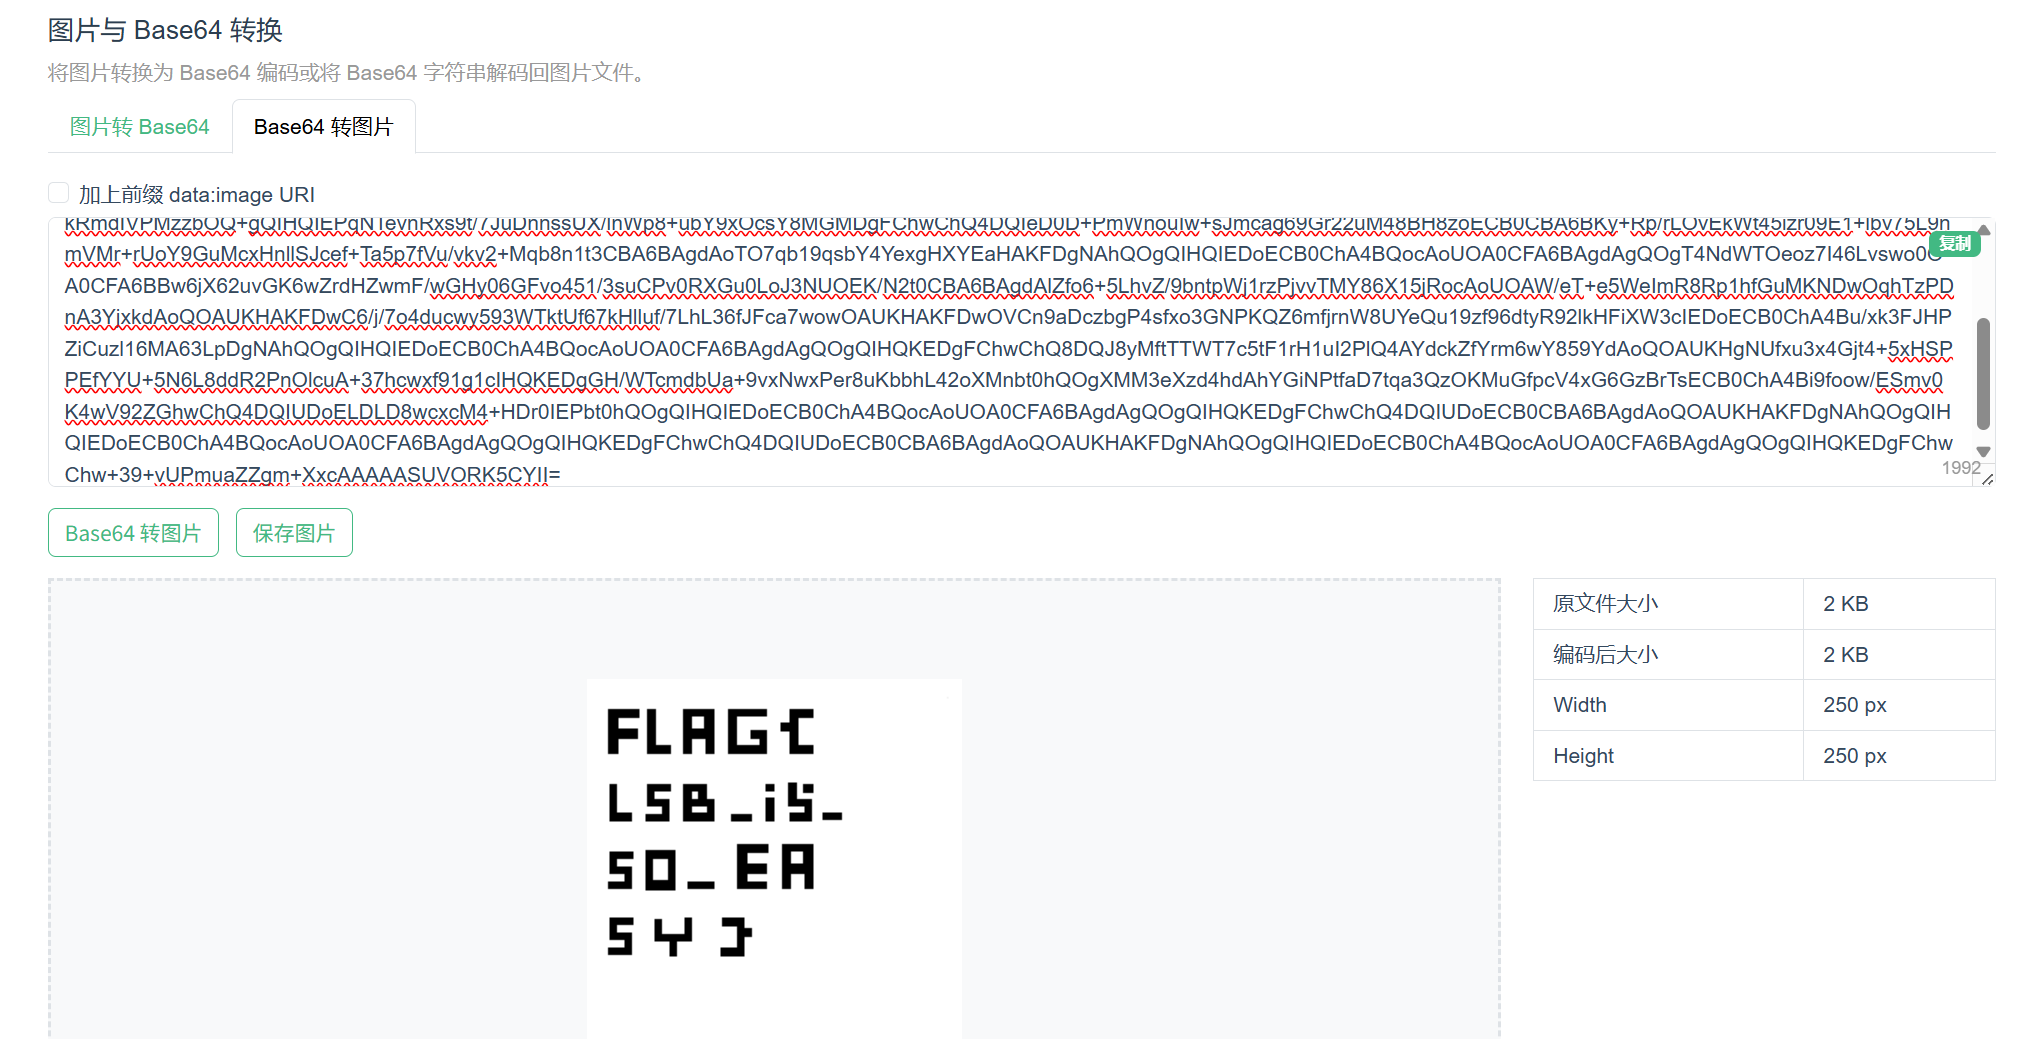
答案太SB了!!!!!FLAG {LSB_i5_SO_EASY}
10、安全杂项-8-图片隐藏
下载附件,套了两层压缩,吓我一跳
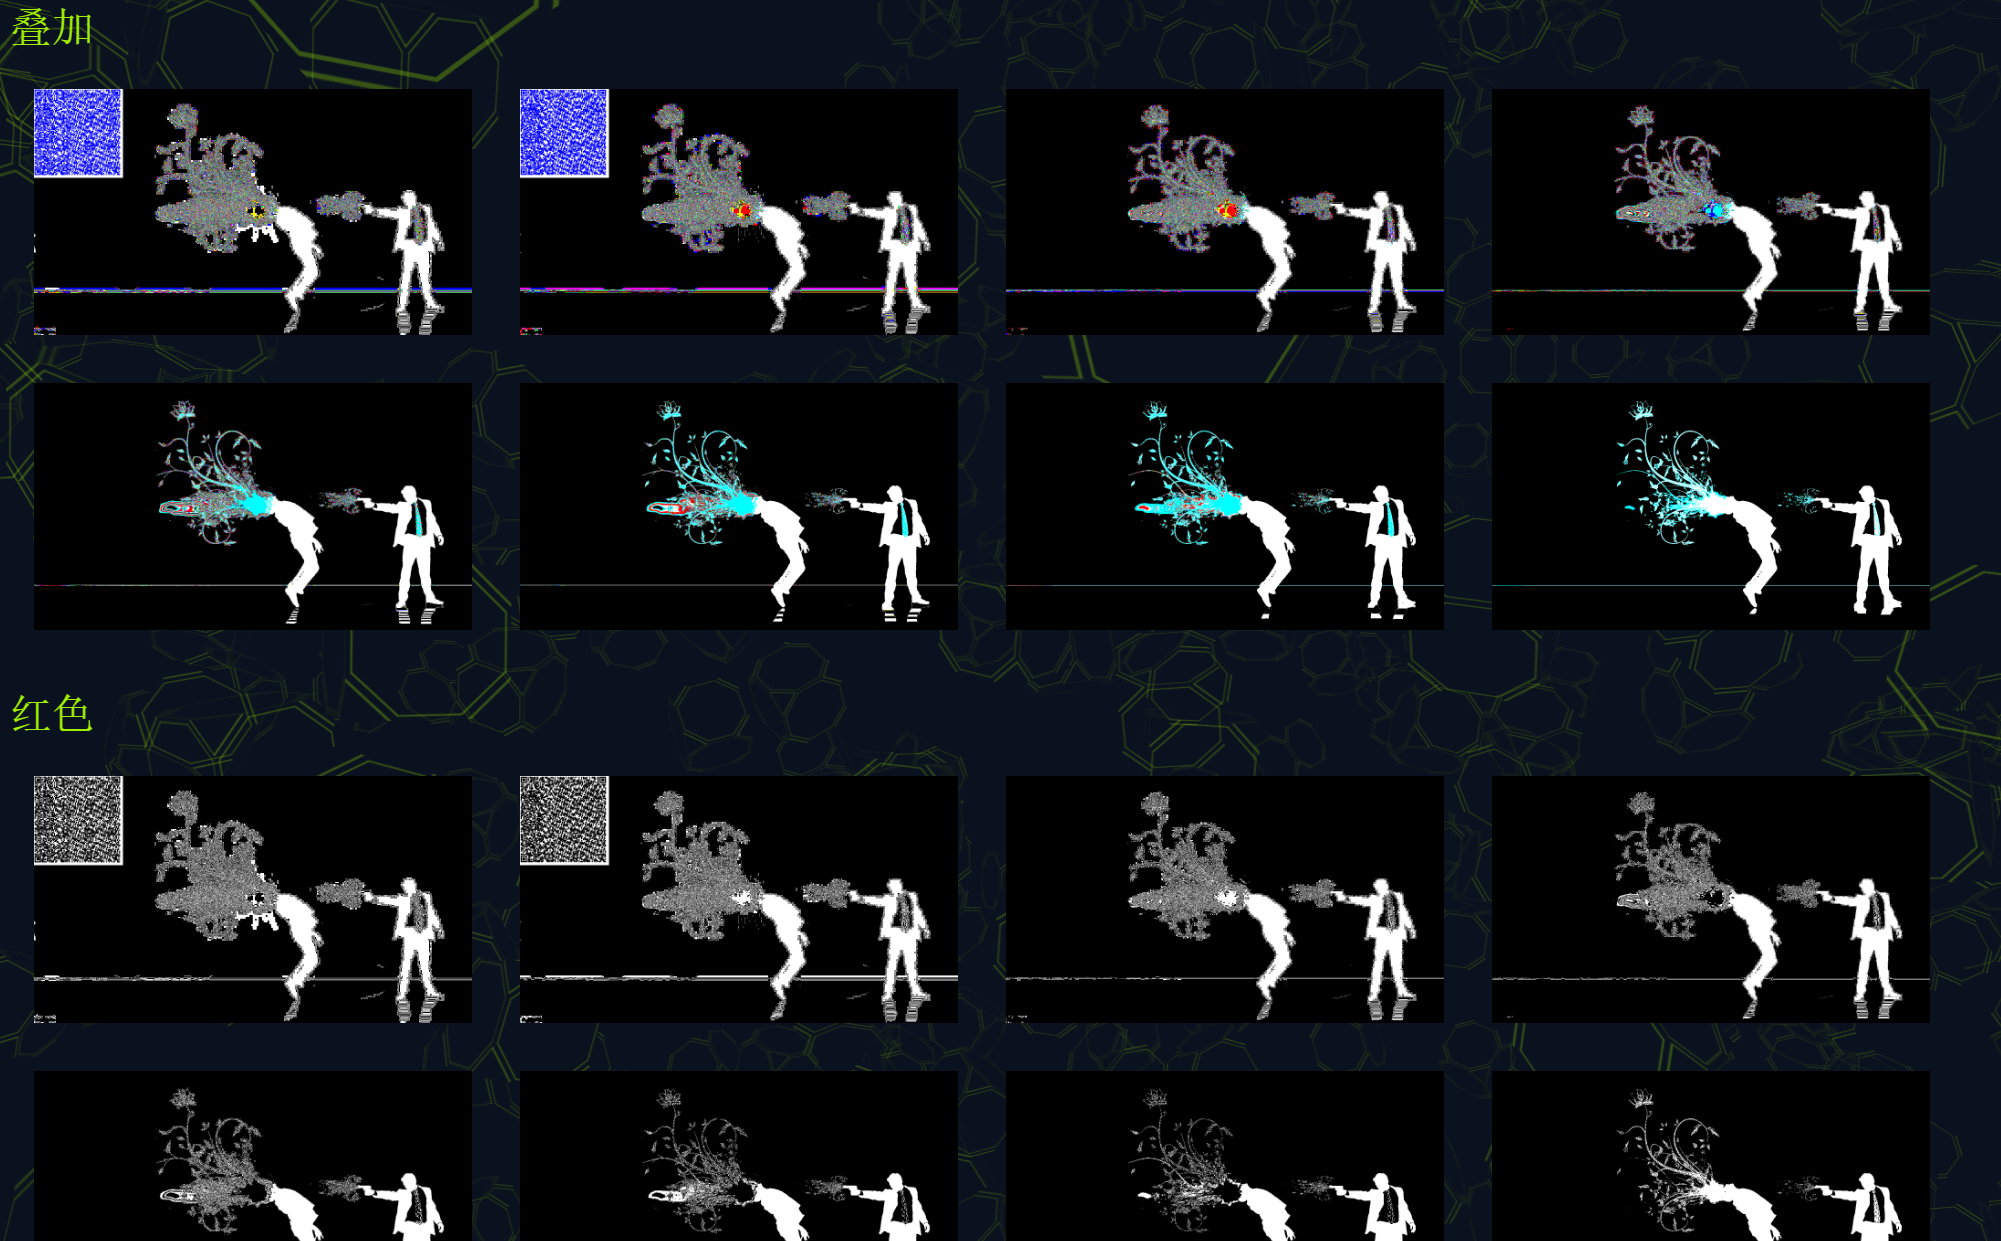
使用aperisolve分析图片,发现有二维码隐藏
扫描得到
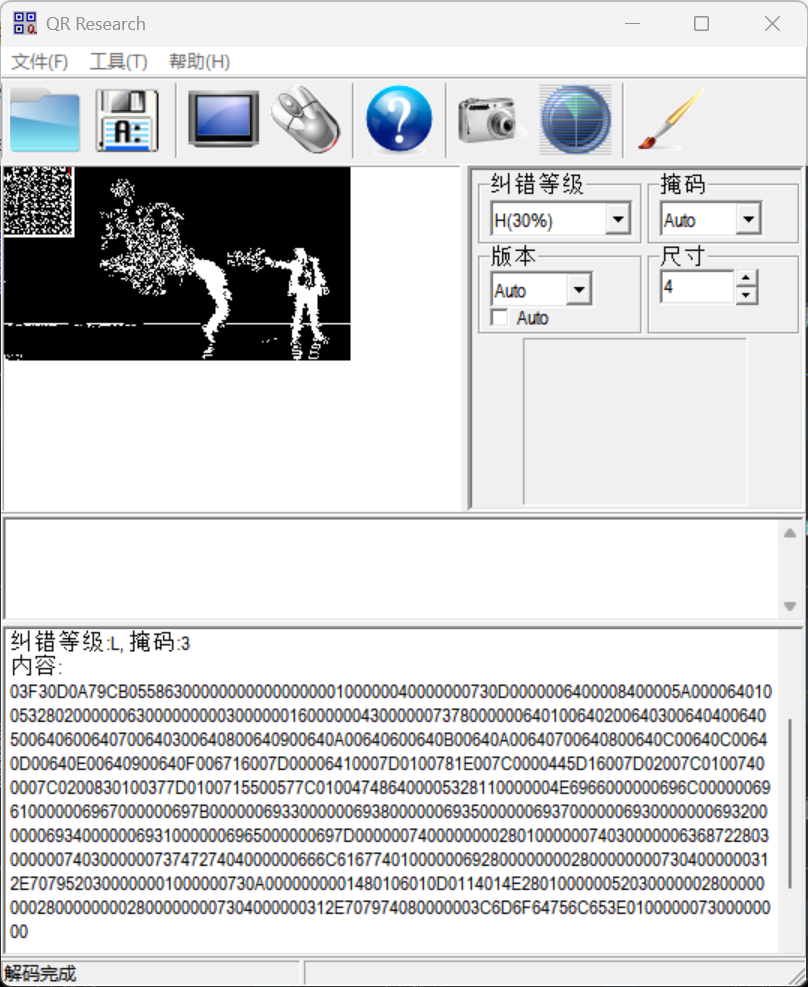
豆包判断是编译后的 pyc 二进制
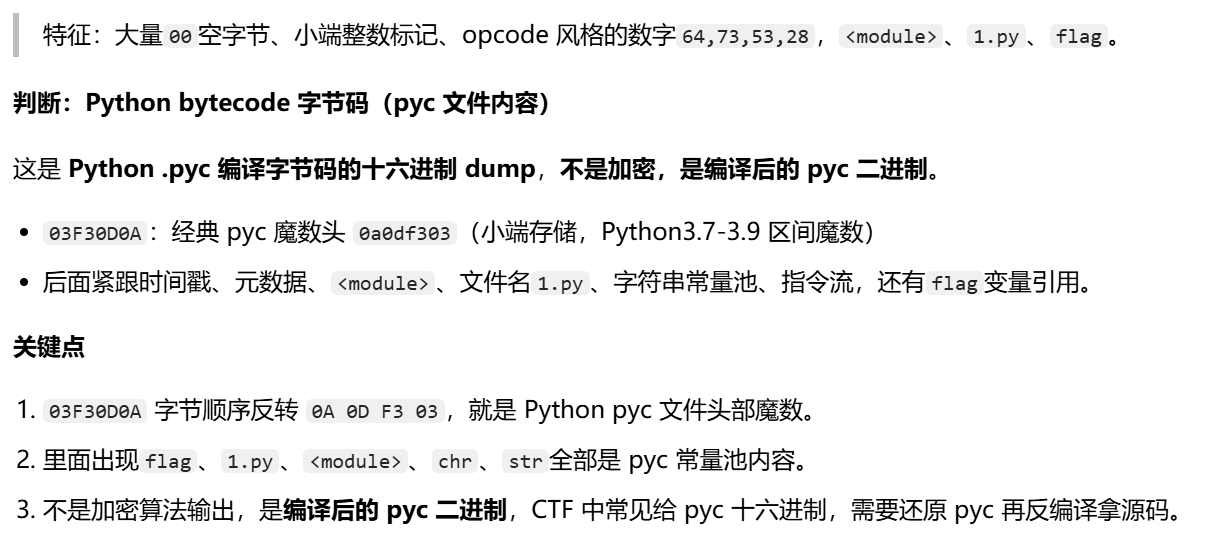
先将hex 转 pyc
import binascii
hex_str = "03F30D0A79CB05586300000000000000000100000040000000730D0000006400008400005A000064010053280200000063000000000300000016000000430000007378000000640100640200640300640400640500640600640700640300640800640900640A00640600640B00640A00640700640800640C00640C00640D00640E00640900640F006716007D00006410007D0100781E007C0000445D16007D02007C01007400007C0200830100377D0100715500577C010047486400005328110000004E6966000000696C00000069610000006967000000697B000000693300000069380000006935000000693700000069300000006932000000693400000069310000006965000000697D000000740000000028010000007403000000636872280300000074030000007374727404000000666C6167740100000069280000000028000000007304000000312E7079520300000001000000730A0000000001480106010D0114014E280100000052030000002800000000280000000028000000007304000000312E707974080000003C6D6F64756C653E010000007300000000"
data = binascii.unhexlify(hex_str)
with open("1.pyc","wb") as f:
f.write(data)使用在线工具反编译.pyc文件
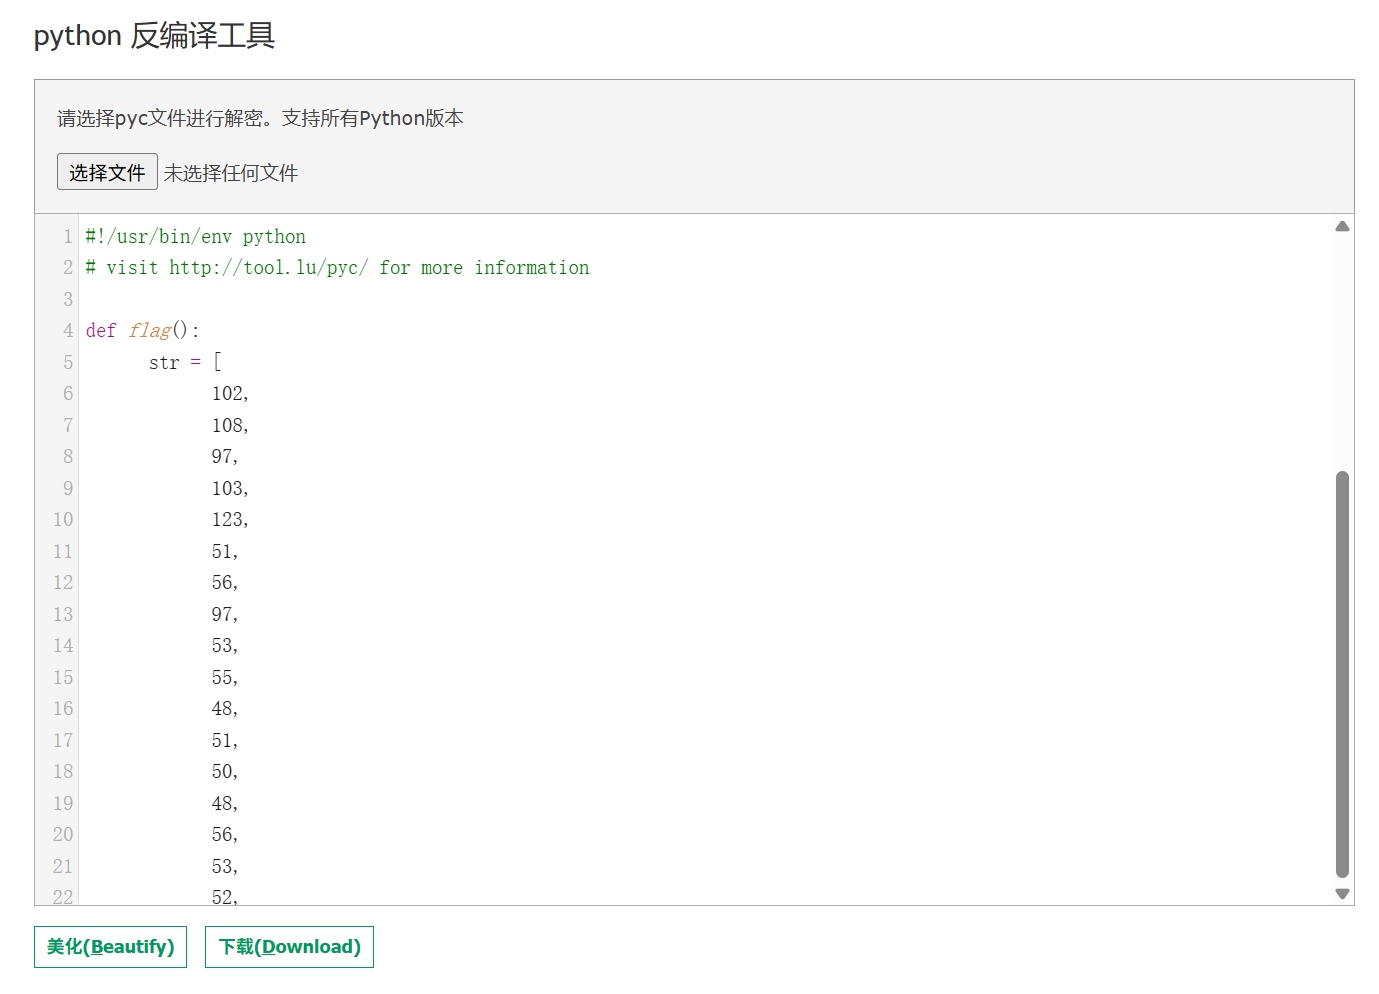
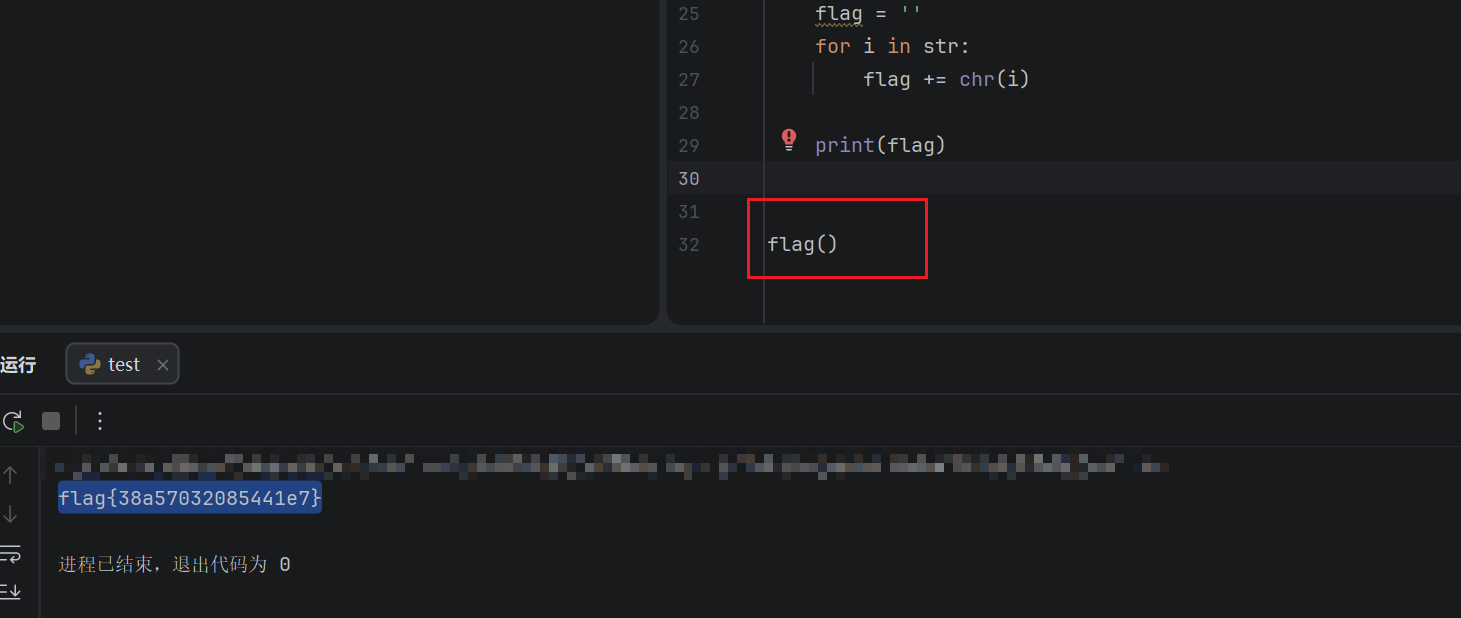
将函数调用执行拿到flag
11、安全杂项-9-lsb隐写
依旧下载附件attachments.rar
依旧使用aperisolve分析图片,依旧发现有二维码隐藏
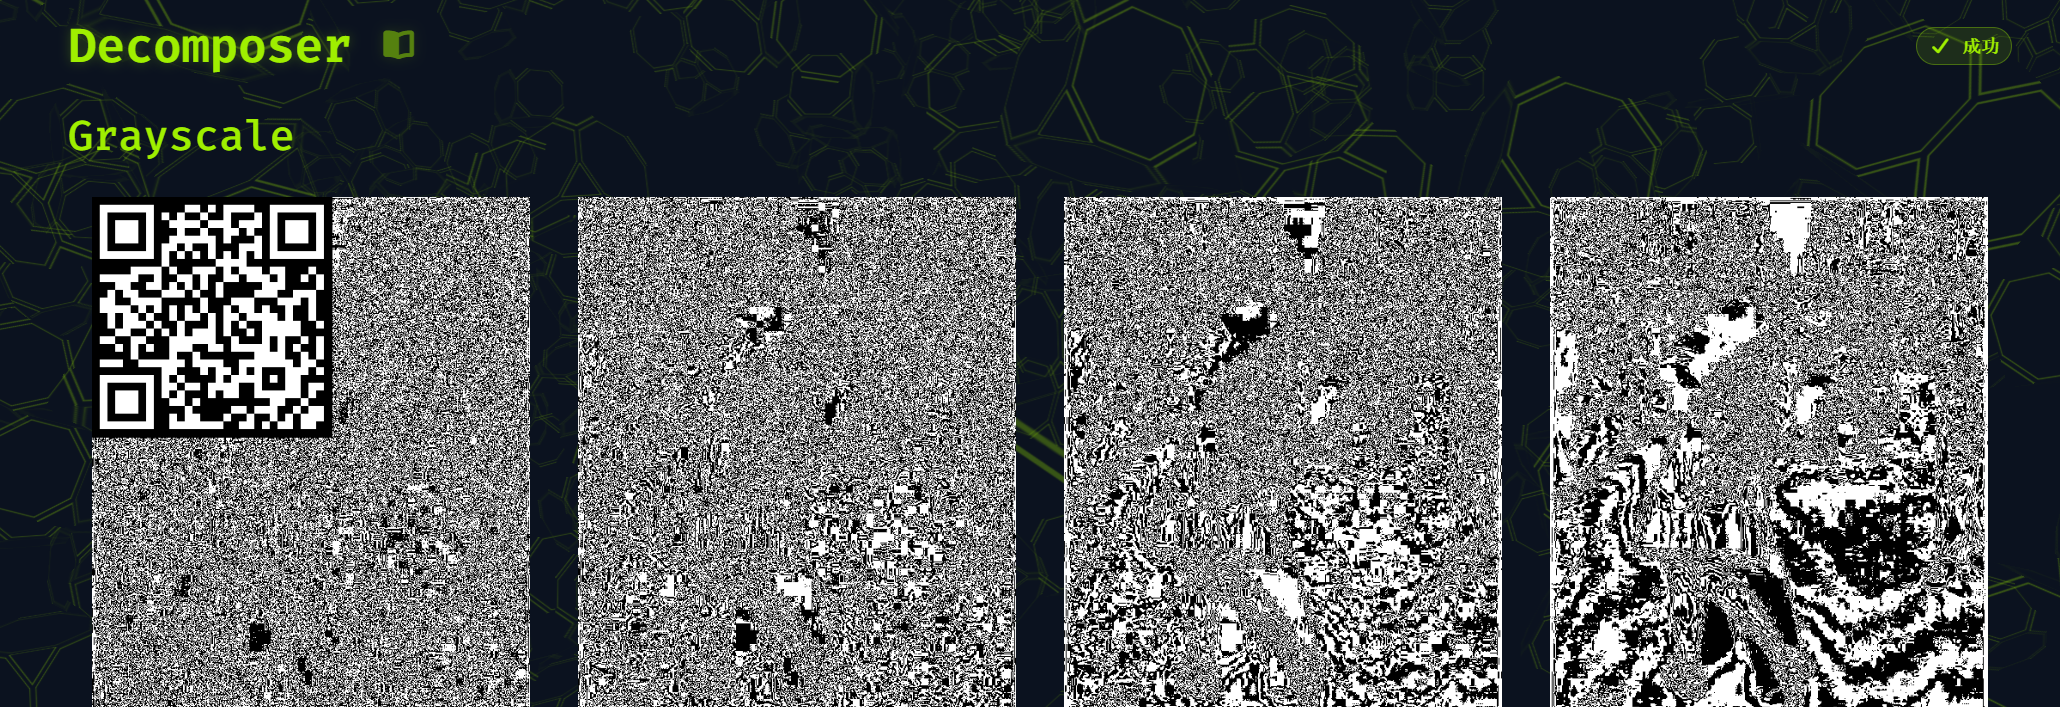
扫码直接获得flag